
パスワード強度のリスクと脱パスワードへの道

パスワード管理は企業にとって大事なファイルやデータを保護する重要な事項です。しかし、実際には第三者にパスワードを悪用された結果、情報漏洩やサイバー攻撃によるサービスが停止する事例が日夜発生しています 。そこで本記事では、パスワード強度のリスクを中心にパスワード管理に関する情報をご紹介します。
パスワード漏洩による事故事例
まずはパスワードをめぐる事故事例として、2022年秋口に発生した大手家具小売りチェーンの個人情報流出に関する事例をご紹介します。
同社アプリにて、不正入手したと思われるアカウント情報で大量の「なりすましログイン」が行われていたことが明らかになりました。不正アクセスの可能性があるアカウントは約13万人分で、同社は要因を「リスト型攻撃」によるものと推測しています。また、「顧客のクレジットカードが決済されることはない」ということです。
個人情報保護の重要性が定着した近年でもこのような事故が年間7,000件以上発生しており、どの企業でも認証情報(ID、パスワード)をどう管理するかを私たちは今一度認識しておく必要があります。
適切なパスワード管理とは
では、パスワード漏洩を防ぐためには、一体どのような管理が必要なのでしょうか。
パスワード要件
パスワード管理を行う際、まずは強度の高いパスワードを設定することが重要です。
内閣サイバーセキュリティセンターは、以下の組み合わせを推奨しています。
英大文字(26種類)小文字(26種類)+数字(10種類)+記号(26種類)の計88種類の文字をランダムに使って、10桁以上
計88種類の文字を使って約 2785 京 97 兆 6009 億通りあり、米国セキュリティ企業「Home Security Heroesniy」によると解読にはAIツールを使った場合、5年で解読できると言われています。
| 文字数 | 数字のみ | 小文字 | 大+小文字 | 数字,大+小文字 | 数字, 大+小文字,記号 |
| 5 | 瞬時 | 瞬時 | 瞬時 | 瞬時 | 瞬時 |
| 6 | 瞬時 | 瞬時 | 瞬時 | 瞬時 | 4sec |
| 7 | 瞬時 | 瞬時 | 22sec | 42sec | 6sec |
| 8 | 瞬時 | 3sec | 19min | 48min | 7Hour |
| 9 | 瞬時 | 1min | 11hour | 2Days | 2week |
| 10 | 瞬時 | 1Hour | 4week | 6Month | 5Year |
しかし、パスワードの組合わせや文字数だけでは被害を完全に防ぐことはできず、パスワード生成ツールの活用、後述する多要素認証や失敗回数に応じてログイン試行をロックアウトさせる機能の使用など、多重パスワード管理も有効です。
※参考:内閣サイバーセキュリティセンター「インターネットの安全・安心ハンドブック」
危険なパスワードランキング
セキュリティ企業による調査で、情報漏えいの原因となった強度の低いパスワードをランキングにしました。個人PCも含め、このようなパスワードを使用してはいないでしょうか。
| 順位 | パスワード | 解読時間 | 利用数 |
| 1 | password | 1秒 | 5,000,000 |
| 2 | 123456 | 1秒 | 1,500,000 |
| 3 | 12346789 | 1秒 | 400,000 |
| 4 | quest | 10秒 | 366,000 |
| 5 | qwerty | 1秒 | 301,000 |
※参考:Nord Security「Top 200 most common passwords」
パスワードの課題と認証の歴史
パスワードを強化しても情報漏えい等の事件がなくならないのは、パスワード強度だけでなく認証方法を見直していく必要があるからです。
2010年以降は様々な事件の影響でパスワード要件や認証への関心が高くなり、その需要に合わせてセキュリティの強固な認証システムが増えてきています。
| 年代 | 概要 | 課題 | 対策 | 備考 |
| 1960年 | パスワードの概念なし | ー | ー | 利用者が少ない |
| 1970年 | 単純な語句のパスワードが利用された | パスワード管理が弱い | パスワード管理を実施 | セキュリティの意識は低い |
| 1990年 | 一部の個人や組織のみが高い強度のパスワードを利用 | パスワード強度について浸透していない | パスワード運用ポリシーを策定 | パスワード桁数や種類、定期的な変更 |
| 2000年 | 多要素認証やクォーラム認証が普及し始めた | 一般ユーザーでのリテラシー向上の遅れ | パスワード管理のセキュリティ要件見直し | パスワード秘匿が技術が向上 |
| 2010年 以降 | ソリューションが増え生体認証、FIDO等による認証が広まる | 景気や売上によるセキュリティ投資の鈍化 | セキュリティフレームワークによる監査 | セキュリティ投資の予算確保が難しい |
ウェブサービスの増加とともに2010年以降パスワード自体は複雑化し、現在もサイバー攻撃への対策として認証を強化するための仕組みが導入されてきました。その過程で煩雑なパスワード管理を解消するために生体認証などのパスワードレス認証といった認証方式も出てきています。
次世代のパスワード管理
パスワードは文字列の組み合わせになるためリスクを完全に除去できません。そこで複数の種類を組合わせて認証するツール等が増えています。
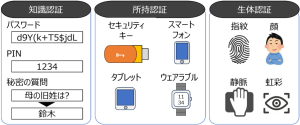
新しい認証方式
昨今「生体認証」が注目されており、指紋や顔認などの生体情報を安全に管理し、パスワード管理問題も解決できるため採用企業も増えています。
生体認証のデメリットを解消する認証方式として「FIDO認証」が知られています。FIDO認証は標準化のためにVISA、Lenovo、NTTドコモやJCB、KDDIなどの有名企業に加え250以上の組織が参画しています。クライアント・サーバー間では共有するパスワードはなく、サーバー側やデバイス側のFIDO認証器側に秘密鍵をもたせる公開鍵認証方式を採用。これによりインターネットへの流出を避けることが可能となります。
また、特権ID利用や重要システムへのアクセス制限するために「二段階認証」や複数の認証方式を組み合わせた「二要素認証」「多要素認証」を採用する企業が増えており、システムにより複雑な認証方式を実現しています。認証方式を厳重にすることで、導入コストがかかり利用者の利便性が低減するといった欠点もありますが、前述のとおりセキュリティレベルを高められることが大きなメリットであり、そもそもの目的でもあります。
パスワードの課題と新しいパスワード管理
パスワード管理をより強固にするためたくさんの認証方法が生まれました。以下のような課題を解決するため、認証方法の組み合わせにより、管理者やユーザーの負担を減らすことが可能です!
- 1. パスワードの桁数や種類の組合せがサービスによって違う
- 2. パスワード再利用不可や短期間でのパスワード変更要求
- 3. 記録禁止のルールに対するパスワード記憶の難しさ
- 4. パスワードリセット手続きの煩雑さ
| 認証方法 | 説明 | 1. | 2. | 3. | 4. | 備考 |
シングルサイン オン(SSO) | 1度のユーザー認証で複数のシステム利用を可能にする方法です。 | ● | ● | パスワードは一つで済む。 | ||
2要素認証 (2FA) 多要素認証 (MFA) | パスワードに加えて、別の認証情報を必要とする方法です。 | 重要システムの管理者認証に利用推奨。 | ||||
| 生体認証(FIDO) デバイス認証 | ユーザーの生体情報とデバイスの情報を組み合わせて認証する方法です。 | ● | ● | ● | ー | |
| セキュリティ キー | 物理的なセキュリティキーを使用して認証する方法です。 | ● | ● | ● | セキュリティキーの紛失が課題 | |
ワンタイム パスワード (OTP) | 一時的なパスワードを生成し、認証に使用する方法です。 | ● | 定期的にOTPを変更する。 | |||
| 公開鍵基盤 (PKI) | 公開鍵暗号を使用して認証を行う方法です。 | ● | ● | ● | 証明書の有効期限あり。 |
補足:特権ID管理システム
アカウント管理における情報セキュリティの観点では、特権ID(管理者ID)をどう管理するかも重要です。マルウェア感染活動に一般ユーザを特権ユーザに権限昇格するものがあり、対策するためアカウント情報の保護、パスワード管理をする必要があります。
特権管理IDシステムは特権アカウントの管理、アクセス制御、監視、認証などの機能を提供し、セキュリティの向上やコンプライアンス順守によりリスクを軽減します。
日本パープルの情報セキュリティコンサルティング「Coach Mamoru(コーチマモル)」
Coach Mamoruは経験豊富な情報管理のプロが、規則整備やセキュリティ対策支援、社内教育といったサービスを柔軟にカスタマイズして提供するサービスです。これまでに300社以上の教育コンサルティングの実績があり、経験豊富なコンサルタントが最新の知識・トレンドを含めたきめ細かな支援を提供します。
先述のとおり、パスワード動向は技術・社会の進化に伴い日進月歩です。だからこそ、動向に詳しい専門家からアドバイスを仰ぐことは有効です。少しでも不安に感じたら相談を検討してみましょう。